Что такое аппаратный кошелёк и почему он не даёт стопроцентной защиты
Аппаратные кошельки хранят приватные ключи от криптовалюты офлайн и подписывают транзакции внутри устройства. Но взломы Coldcard и Ledger в 2026 году показали, что абсолютной защиты они не гарантируют.
В крипто есть старое правило: нет ключей — нет монет. Когда пользователь оставляет биткоин или эфир на бирже, приватные ключи от этих средств хранит сама платформа. Если её взломают или она заморозит выводы, вернуть деньги может не получиться. Выход — хранить ключи самостоятельно, но софтверный кошелёк на телефоне или ноутбуке уязвим для вредоносных программ и фишинга.
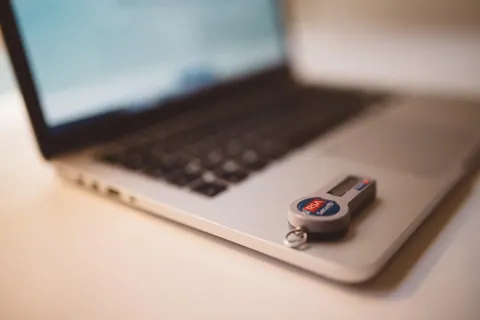
Аппаратные кошельки решают эту проблему: это физические устройства размером с USB-флешку или банковскую карту, которые хранят ключи офлайн. На самом устройстве монеты не лежат — они всегда находятся в блокчейне, а кошелёк лишь подтверждает право собственности на них и подписывает транзакции. Пионер категории — чешская SatoshiLabs, представившая Trezor в 2013 году. Французская Ledger, основанная в 2014 году, продала больше восьми миллионов устройств.
При первой настройке кошелёк генерирует seed-фразу из 12–24 слов — потеряешь её или покажешь посторонним, и доступ к средствам пропадёт. Транзакцию формируют в приложении на компьютере или смартфоне, а подписывают уже внутри самого устройства: ключ никогда его не покидает. Производители также развивают так называемый clear signing — он показывает детали транзакции простым языком, чтобы пользователь понимал, что именно подписывает.
Среди крупных игроков — Ledger с защищёнными чипами, Trezor с открытым исходным кодом, Keystone с air-gapped устройствами на QR-кодах, Tangem с NFC-картами без seed-фраз и Bitkey от компании Jack Dorsey Block с мультиподписью.
Но взламывают и аппаратные кошельки. В июле 2026 года из-за пятилетней ошибки в прошивке Coldcard, которая ослабляла генерацию случайных чисел для seed-фраз, злоумышленники вывели около 1816 BTC (примерно 116 млн долларов) с более чем 5200 адресов, сообщила TRM Labs. Обновление прошивки не исправляет уже созданные скомпрометированные ключи — пострадавшим пришлось переносить средства на новые кошельки. В октябре 2026 года Ledger сообщила о взломе устройств, которые продавал юго-восточный реселлер CryptoBilis: в них стоял посторонний чип, который считывал seed-фразы при настройке и передавал их злоумышленникам. Из кошельков Ledger тогда вывели около 86 млн долларов. Сам защищённый чип компании не пострадал, но сеть реселлеров создала уязвимое звено, и Ledger приостановила поставки через этот канал.
Источник
- DecryptWhat Is a Hardware Wallet? Crypto Cold Storage Explained